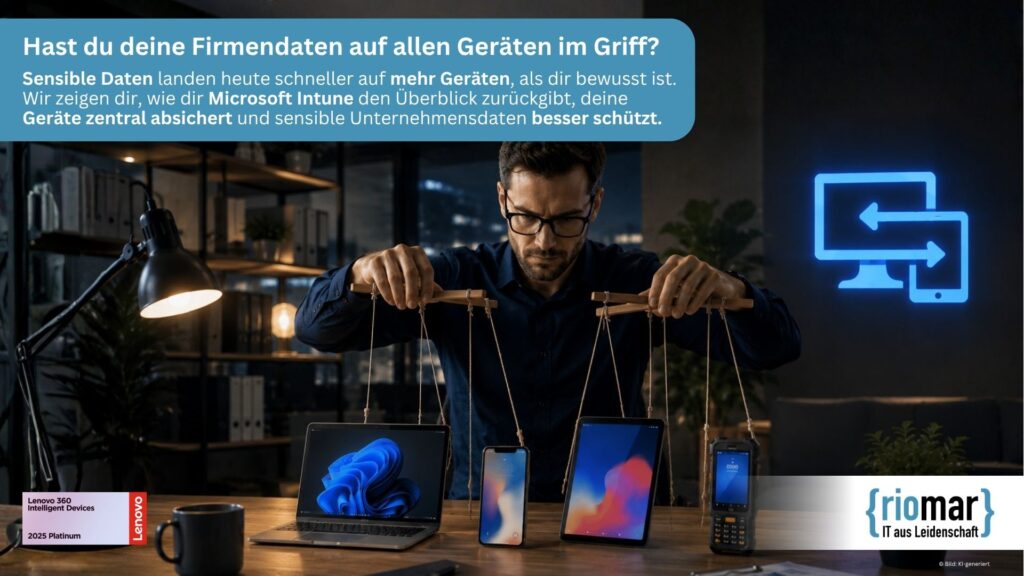
Zähl einmal kurz durch: Auf wie vielen Geräten innerhalb und außerhalb deines Unternehmens sind gerade sensible Firmendaten gespeichert? Da sind die Rechner im Büro, die Diensthandys im Außendienst, die privaten Smartphones, auf denen abends noch schnell geschäftliche Mails beantwortet werden, oder das Tablet im Homeoffice, welches oft unachtsam irgendwo abgelegt wird. Die meisten Unternehmer verlieren bei dieser Rechnung schneller den Faden, als ihnen lieb ist, und wer seine Geräte nicht mehr überblicken kann, hat sie meistens auch nicht mehr im Griff.
Wie problematisch das wirklich ist, merkst du meist erst im Ernstfall. Ein Vertriebsmitarbeiter meldet sich frustriert, weil sein Laptop am Frankfurter Bahnhof aus dem Auto gestohlen wurde. Darauf befanden sich Angebote, Kundenlisten, der Zugang zum Postfach und die zwischengespeicherten Dateien aus der Unternehmens-Cloud.
An diesem Punkt merken viele Unternehmen, dass sie die Kontrolle über die Sicherheit ihrer Daten längst verloren haben. Doch wie bekommst du dieses Chaos schnell wieder in den Griff? In diesem Beitrag erfährst du, warum solch ein Kontrollverlust heute schneller passiert als früher, was Microsoft Intune daran ändern kann und wie du damit alle Geräte zentral im Blick behältst, ohne selbst zum IT-Experten werden zu müssen.

Warum du den Überblick über deine Geräte fast zwangsläufig verlieren musst
Noch vor ein paar Jahren war die Sache einfach. Die Rechner standen im Büro, das Netzwerk hatte klare Grenzen, und was innerhalb des Unternehmens passierte, blieb auch meistens dort. Diese Zeiten sind allerdings schon lange vorbei! Dein Team arbeitet heute mit einem Laptop im Büro, checkt Mails abends auf dem privaten Smartphone und öffnet im Homeoffice schnell eine wichtige Datei zum Bearbeiten auf dem Tablet. Jedes dieser Geräte ist ein kleiner Zugang zu sensiblen Unternehmensdaten, und mit jedem neuen Gerät wächst die Zahl der Sicherheitstüren, die jemand versehentlich offen stehen lassen könnte.
Das eigentliche Problem ist jedoch nicht die Technik, sondern vielmehr die fehlende Übersicht. Weißt du aus dem Stand, auf welchen Geräten deine Firmendaten liegen? Läuft auf jedem davon ein aktueller Virenschutz, ist die Festplatte verschlüsselt und wurden die letzten Sicherheitsupdates eingespielt? In den meisten Betrieben lautet die ernüchternde Antwort häufig: „Das weiß ich nicht so genau.“ Leider entstehen in dieser Grauzone immer wieder gefährliche Sicherheitslücken.
Dass aus diesen Lücken oft echte Schäden werden können, zeigt die Bitkom-Studie „Wirtschaftsschutz 2025“. Sie besagt, dass 87 Prozent der Unternehmen in den vergangenen zwölf Monaten von Datendiebstahl, Spionage oder Sabotage betroffen waren. Der entstandene Gesamtschaden für die deutsche Wirtschaft lag hier bei rund 289 Milliarden Euro.¹ Der ganz analoge, klassische Diebstahl gehört übrigens fest dazu. 29 Prozent der Unternehmen waren nachweislich vom Diebstahl von IT- oder Telekommunikationsgeräten betroffen. Rechnet man jetzt noch die Verdachtsfälle hinzu, so steigt diese Zahl auf mehr als 50 Prozent.¹ Ein gestohlener Laptop ist eben nicht nur ein Sachschaden von ein paar hundert Euro, sondern auch ein potenzielles Datenleck.
Gerade im Rhein-Main-Gebiet arbeiten viele Unternehmen mit Außendienst, Homeoffice und mobilen Teams. Dadurch sind Geräte oft über verschiedene Standorte und Mitarbeiter verteilt, und der Überblick geht schnell verloren. Umso wichtiger ist es, die eigene Gerätelandschaft fest im Blick zu behalten. Die gute Nachricht ist, dass die Kontrolle zurückzugewinnen einfacher ist, als du denkst. Du brauchst dafür nur das richtige Werkzeug.

Kleiner Test gefällig? Kannst du nicht auf Anhieb sagen, wo überall deine Firmendaten liegen, wird es Zeit für ein kostenloses Erstgespräch mit riomar!
Was kostet dich fehlende Geräteverwaltung im Alltag?
Wenn Unternehmer an IT-Sicherheit denken, haben sie oft zuerst Cyberangriffe oder Datendiebstahl im Kopf. Dabei entstehen die größten Kosten im Alltag häufig durch ganz gewöhnliche Abläufe. Ein neues Notebook muss eingerichtet werden, ein Mitarbeiter benötigt kurzfristig Zugriff auf eine Anwendung oder ein Smartphone soll mit dem Firmenpostfach verbunden werden. Ohne eine zentrale Geräteverwaltung wird aus jeder dieser Aufgaben schnell ein manueller Einzelvorgang.
Hinzu kommt die fehlende Transparenz. Die IT-Abteilung oder der externe Dienstleister muss zunächst herausfinden, welches Gerät betroffen ist, wer es nutzt und welche Einstellungen darauf vorhanden sind. Das kostet Zeit und bindet Ressourcen, die eigentlich für wichtigere Aufgaben benötigt würden.
Auch bei Updates entsteht zusätzlicher Aufwand. Werden Sicherheitsupdates oder Richtlinien nicht zentral verwaltet, müssen sie einzeln kontrolliert oder auf die Eigeninitiative der Mitarbeiter vertraut werden. Das erhöht den organisatorischen Aufwand und erschwert eine einheitliche Geräteverwaltung im Unternehmen.
Fehlende Standards bedeuten außerdem, dass Prozesse mit jedem neuen Gerät wieder von vorne beginnen. Was bei wenigen Geräten noch überschaubar erscheint, entwickelt sich mit wachsender Mitarbeiterzahl schnell zu einem unnötigen Zeit- und Kostenfaktor. Eine zentrale Geräteverwaltung schafft hier klare Abläufe und sorgt dafür, dass sich wiederkehrende Aufgaben weitgehend automatisieren lassen.
Wer den wirtschaftlichen Nutzen bewerten möchte, sollte nicht nur die Lizenzkosten betrachten. Entscheidend ist auch der interne Aufwand für Gerätebereitstellungen, Supportanfragen, Fehlerbehebungen oder die Absicherung verlorener Geräte. Werden die dafür benötigten Stunden mit den jeweiligen internen Stundensätzen kalkuliert und auf die Anzahl der jährlich auftretenden Fälle hochgerechnet, zeigt sich oft, welches Einsparpotenzial in standardisierten und automatisierten Prozessen steckt. Dadurch wird die Einführung von Microsoft Intune nicht nur zu einer Sicherheitsentscheidung, sondern auch zu einer betriebswirtschaftlichen Betrachtung.
Praxisbeispiel: Wie mehr Übersicht den Arbeitsalltag erleichtert
Ein mittelständisches Unternehmen aus dem Rhein-Main-Gebiet hatte nach mehreren Jahren Homeoffice, mobilem Arbeiten und Unternehmenswachstum eine Vielzahl unterschiedlicher Geräte im Einsatz. Neben Windows-Notebooks wurden private Smartphones für geschäftliche E-Mails genutzt, vereinzelt kamen Tablets hinzu, und neue Mitarbeiter erhielten ihre Geräte nach unterschiedlichen Verfahren.
Die Folge war weniger ein Sicherheitsproblem als vielmehr ein organisatorisches. Die Einrichtung neuer Arbeitsplätze beanspruchte viel Zeit, bei Support-Anfragen fehlte häufig die Übersicht über das jeweilige Gerät, und Updates wurden nicht immer einheitlich durchgeführt.
Durch die Einführung einer zentralen Geräteverwaltung konnten die Geräte standardisiert bereitgestellt, Sicherheitsrichtlinien einheitlich umgesetzt und neue Mitarbeiter deutlich schneller mit den benötigten Anwendungen ausgestattet werden. Statt einzelner manueller Schritte entstand ein nachvollziehbarer Prozess, der den Verwaltungsaufwand reduzierte und gleichzeitig mehr Transparenz über die eingesetzten Geräte schuf.
Genau hier setzt Microsoft Intune an.
Was ist Microsoft Intune?
Microsoft Intune ist eine cloudbasierte Lösung zur Geräteverwaltung, im Fachjargon Endpoint Management genannt. Vereinfacht gesagt ist Intune die zentrale Schaltstelle, von der aus du alle Geräte deines Unternehmens sehen, einrichten und absichern kannst, egal wo sie gerade genutzt werden. Der Fachbegriff für eine solche Verwaltung mobiler Geräte lautet Mobile Device Management, kurz MDM. MDM gehört zu den Kernfunktionen von Microsoft Intune.²
Das Praktische daran ist, dass Intune komplett in der Cloud läuft. Du brauchst dafür keinen zusätzlichen Server im Haus und keine aufwendige Technik im Keller. Arbeitet dein Unternehmen ohnehin schon mit Microsoft 365, ist Intune bereits Teil dieser Welt und verzahnt sich direkt mit den Benutzerkonten in Microsoft Entra ID, dem früheren Azure Active Directory. Anmeldung, Gerät und Zugriff greifen hier ineinander, statt getrennt voneinander verwaltet zu werden.
Dabei ist Intune nicht auf Windows beschränkt. Es verwaltet Windows-Rechner genauso wie iPhones und iPads, Android-Geräte und Mac-Computer.² Für dich bedeutet das eine zentrale Oberfläche für deinen ganzen Gerätepark, statt unübersichtlicher Einzellösungen.
Was Intune im Alltag konkret für dich regelt
Neue Geräte einsatzbereit übergeben, ohne Bastelei
Ein neuer Mitarbeiter fängt in deinem Unternehmen an und benötigt ein neues Notebook. Normalerweise bedeutet das erst mal: auspacken, Windows einrichten, Programme installieren, Konten anlegen und Einstellungen setzen. Schnell ist ein halber Arbeitstag damit verschwendet. Mit der Windows-Autopilot-Funktion von Intune bekommt der Mitarbeiter das Gerät direkt zugeschickt, meldet sich mit seinem Firmenkonto an, und das Notebook richtet sich von selbst ein, mit allen nötigen Programmen, Sicherheitseinstellungen und Zugängen.
So schützt du deine Unternehmensdaten auf privaten Endgeräten
Viele Mitarbeiter lesen geschäftliche Mails auf dem eigenen Smartphone. Das ist bequem, wird aber heikel, sobald sensible Firmendaten auf einem Privatgerät liegen. Für diesen Fall gibt es das Mobile Application Management, kurz MAM. Damit schützt Intune gezielt nur die geschäftlichen Apps, etwa Outlook oder Teams, lässt jedoch den privaten Teil des Smartphones komplett unangetastet.²
Die Firmendaten lassen sich dabei so schützen, dass zum Beispiel nichts in nicht autorisierte private Apps kopiert werden kann. Verlässt der Mitarbeiter das Unternehmen, kannst du gezielt die geschäftlichen Daten entfernen, während seine Fotos und privaten Nachrichten unberührt bleiben. So bekommst du Sicherheit, ohne in die Privatsphäre deiner Mitarbeiter eingreifen zu müssen.
Regeln festlegen, wer mit welchem Gerät überhaupt auf Unternehmensdaten zugreifen darf
Mit bestimmten Compliance-Richtlinien legst du fest, welche Bedingungen ein Gerät erfüllen muss, um als vertrauenswürdig zu gelten. Dazu gehören etwa aktuelle Updates, eine aktivierte Verschlüsselung, ein sicherer Sperrcode und ein laufender Virenschutz.
Kombiniert mit der bedingten Zugriffssteuerung, dem Conditional Access, entsteht daraus eine einfache, aber wirkungsvolle Sicherheitslogik. Nur ein Gerät, das deine Regeln einhält, darf auf Mails, Dateien und Anwendungen zugreifen. Ein veraltetes, ungeschütztes oder unbekanntes Gerät bleibt ausgesperrt. Damit drehst du das Prinzip um: Statt allen zu vertrauen und auf Ärger zu warten, lässt du nur noch das rein, was sicherheitstechnisch sauber ist.
Ein verlorenes Gerät aus der Ferne sperren oder löschen
Je nach Gerätetyp und Verwaltungskonfiguration können Geräte gesperrt, zurückgesetzt oder geschäftliche Daten entfernt werden. Ergänzend kann Absolute eingesetzt werden, um unterstützte Geräte im Verlustfall gezielt zu sperren oder zu löschen. MacBooks werden dabei nicht unterstützt.
So lässt sich das Risiko reduzieren, dass sensible Unternehmensdaten bei Diebstahl, Verlust oder dem Ausscheiden eines Mitarbeiters in falsche Hände geraten.
Updates und Verschlüsselung zentral steuern
Aufgeschobene Updates gehören zu den häufigsten Einfallstoren für Cyberkriminelle überhaupt. Über Intune steuerst du zentral, dass Sicherheitsupdates auf allen Geräten zeitnah eingespielt werden, statt darauf zu hoffen, dass jeder Mitarbeiter selbst daran denkt.
Genauso setzt du die Festplattenverschlüsselung per BitLocker flächendeckend durch. Geht ein verschlüsseltes Gerät verloren, sind die darauf gespeicherten Daten für Unbefugte in der Regel nicht ohne Weiteres zugänglich. Was früher mühsame Handarbeit an jedem einzelnen Rechner war, läuft jetzt als eine Einstellung für den ganzen Betrieb.
Warum solltest du dich mit den Feinheiten von Intune selbst beschäftigen, wenn unsere Experten das für dich erledigen können? Fordere jetzt dein unverbindliches Angebot an.
Was Microsoft Intune für dein Unternehmen am Ende bedeutet
Betrachtet man alle Funktionen zusammen, ändert sich im Unternehmensalltag so einiges. Du weißt endlich, welche Geräte auf deine Daten zugreifen, und du bestimmst die Regeln, unter denen das passiert. Der Rechner eines ausgeschiedenen Mitarbeiters lässt sich sauber auf Werkseinstellungen zurücksetzen, das gestohlene Smartphone aus der Ferne löschen, das ungepatchte Uralt-Notebook kommt gar nicht erst rein. Aus einem diffusen „wird schon passen“ werden so endlich klare Verhältnisse.
Das zahlt sich gleich doppelt aus! Zum einen sinkt das Sicherheitsrisiko spürbar, weil die typischen Lücken systematisch geschlossen werden. Zum anderen hilft dir diese Kontrolle auch beim Datenschutz. Die DSGVO fordert in Artikel 32 technische und organisatorische Maßnahmen für eine angemessene Sicherheit der Verarbeitung.³ Verschlüsselung, Zugriffsregeln und Möglichkeiten zur Fernverwaltung können Bestandteile solcher Maßnahmen sein und lassen sich entsprechend dokumentieren.
Microsoft Intune ist ein starkes Werkzeug, aber kein Selbstläufer
So überzeugend das alles auch klingt, eines muss man ehrlich sagen: Intune ist ein mächtiges Werkzeug, und mächtige Werkzeuge muss man richtig bedienen können. Die vielen Einstellmöglichkeiten, die Intune so flexibel machen, können bei der Ersteinrichtung auch schnell überfordern.
Setzt du die Richtlinien zu streng, sperrst du im Zweifel deine eigenen Mitarbeiter aus. Setzt du sie zu locker, verschenkst du die Sicherheit, wegen der du Intune überhaupt einführst. Die Kunst liegt darin, die richtige Balance für deinen Betrieb zu finden.
Hinzu kommt, dass eine professionelle Geräteverwaltung nichts ist, was man einmal einrichtet und dann nicht mehr beachten muss. Neue Mitarbeiter kommen, alte gehen, Geräte werden getauscht, Microsoft veröffentlicht neue Funktionen, und die Bedrohungslage entwickelt sich weiter. Was heute sauber eingestellt ist, braucht in einem halben Jahr wieder einen prüfenden Blick. Intune entfaltet seinen Wert erst, wenn jemand es laufend pflegt und im Blick behält.
So unterstützt dich riomar
Für eine professionelle Einrichtung und Inbetriebnahme von Microsoft Intune in deinem Unternehmen sind die Experten von riomar deine Ansprechpartner Nummer eins. Als IT-Systemhaus aus Wiesbaden betreuen wir Unternehmen unterschiedlichster Größe in der Rhein-Main-Region, von Wiesbaden über Mainz bis Frankfurt und Rüsselsheim.
Wir richten Microsoft Intune so ein, dass es zu deinen Abläufen passt, definieren sinnvolle Regeln für deine Geräte und sorgen dafür, dass deine Mitarbeiter im Alltag nicht ausgebremst werden. Unser Team ist nach ISO/IEC 27001 zertifiziert, und wir kennen die Microsoft-Welt aus dem täglichen Betrieb heraus.
Mit unseren Managed-Service-Modellen können wir außerdem die laufende Betreuung komplett übernehmen. Wir binden neue Geräte ein, passen Richtlinien an, behalten die Sicherheitslage im Auge und sind da, wenn ein Gerät verloren geht und schnell gehandelt werden muss. Du zahlst dafür eine planbare monatliche Pauschale und hast einen festen Ansprechpartner, der dein Unternehmen kennt. So wird aus einer komplexen Technik eine Dienstleistung, die einfach im Hintergrund funktioniert, ohne dass du dich auch nur eine Sekunde selbst darum kümmern musst.
Dein nächster Schritt mit riomar
Die Kontrolle über deine Geräte entscheidet am Ende darüber, wie ruhig du bleiben kannst, wenn ein Laptop mal verschwindet oder ein Mitarbeiter das Unternehmen verlässt. Mit Microsoft Intune holst du dir den Überblick zurück, der in einer schnelllebigen Arbeitswelt mit Homeoffice, Diensthandys und privaten Geräten schnell verloren gehen kann. Für Unternehmen in Wiesbaden, Frankfurt, Mainz und Rüsselsheim lassen sich zentrale Geräteverwaltung, mehr Sicherheit und sauberer Datenschutz in einer einzigen, professionellen Lösung zusammenbringen.
Ein persönliches Gespräch mit den Fachleuten des IT-Systemhauses riomar ist ein sinnvoller erster Schritt, um zu sehen, wo dein Unternehmen heute steht und wie eine Einführung von Intune bei dir konkret aussehen könnte.
Kontaktiere jetzt unsere IT-Experten bei riomar für eine kostenlose Ersteinschätzung und hole dir die Kontrolle über deine Firmendaten und Geräte zurück!
Häufige Fragen zu Microsoft Intune
Ich weiß ehrlich gesagt gar nicht, auf wie vielen Geräten unsere Firmendaten liegen. Sollte mich das beunruhigen?
Ja, denn was du nicht überblickst, kannst du auch nicht gezielt schützen. Microsoft Intune ist eine cloudbasierte Geräteverwaltung, mit der du verwaltete Geräte zentral im Blick behältst.
Meine Mitarbeiter lesen Firmenmails auf ihren privaten Smartphones. Ist das ein Risiko?
Das kann ein Risiko darstellen, muss jedoch nicht zwangsläufig problematisch sein. Mit Intune lassen sich geschäftliche Apps und Daten auf privaten Geräten gezielt schützen, ohne den privaten Bereich unnötig anzutasten.
Wird ein Laptop mit Kundendaten gestohlen, komme ich da noch irgendwie ran?
Mit Intune hast du je nach Gerät und Konfiguration verschiedene Möglichkeiten, aus der Ferne zu reagieren und beispielsweise Firmendaten zu entfernen oder das Gerät zurückzusetzen.
Jedes neue Notebook einzurichten kostet uns einen halben Tag. Geht das nicht schneller?
Deutlich schneller. Mit Intune und Windows Autopilot lassen sich neue Geräte weitgehend automatisiert für Mitarbeiter bereitstellen.
Ich kann mich nicht darauf verlassen, dass jeder seine Updates macht. Wie bekomme ich das in den Griff?
Indem es zentral gesteuert wird. Ein Baustein neben einem funktionierenden Patch Management ist es, mit Intune Richtlinien für Sicherheitsupdates zentral zu verwalten und zu aktualisieren.
Kündigt jemand, hat er oft noch Firmendaten auf seinen Geräten. Wie werde ich die sicher los?
Bei entsprechend verwalteten Geräten und Apps kannst du über Intune geschäftliche Daten gezielt entfernen oder Geräte zurücksetzen.
Wir haben Windows, ein paar Macs und lauter verschiedene Smartphones. Muss ich das alles getrennt verwalten?
Nein. Intune unterstützt Windows, macOS, iOS/iPadOS und Android und ermöglicht eine zentrale Verwaltung über eine gemeinsame Plattform.
Noch ein teures IT-Tool will ich mir eigentlich nicht ans Bein binden. Muss das sein?
Nicht unbedingt. Intune ist in verschiedenen Microsoft-365- und Microsoft-Lizenzpaketen bereits enthalten. Welche Lizenz du benötigst, hängt von deinem vorhandenen Microsoft-Tarif und den gewünschten Funktionen ab.
Beim Thema DSGVO habe ich immer ein mulmiges Gefühl. Sind unsere Geräte da überhaupt sauber?
Dabei kann dich Intune unterstützen. Verschlüsselung, Zugriffsregeln und weitere Sicherheitsrichtlinien lassen sich zentral durchsetzen und dokumentieren. Ob alle DSGVO-Anforderungen erfüllt sind, hängt allerdings von der gesamten technischen und organisatorischen Umsetzung ab.
Ich habe niemanden, der sich um die Geräte im Betrieb kümmert. Wie soll ich das auch noch stemmen?
Gar nicht selbst. riomar richtet Intune für dich ein und übernimmt auf Wunsch die laufende Betreuung.