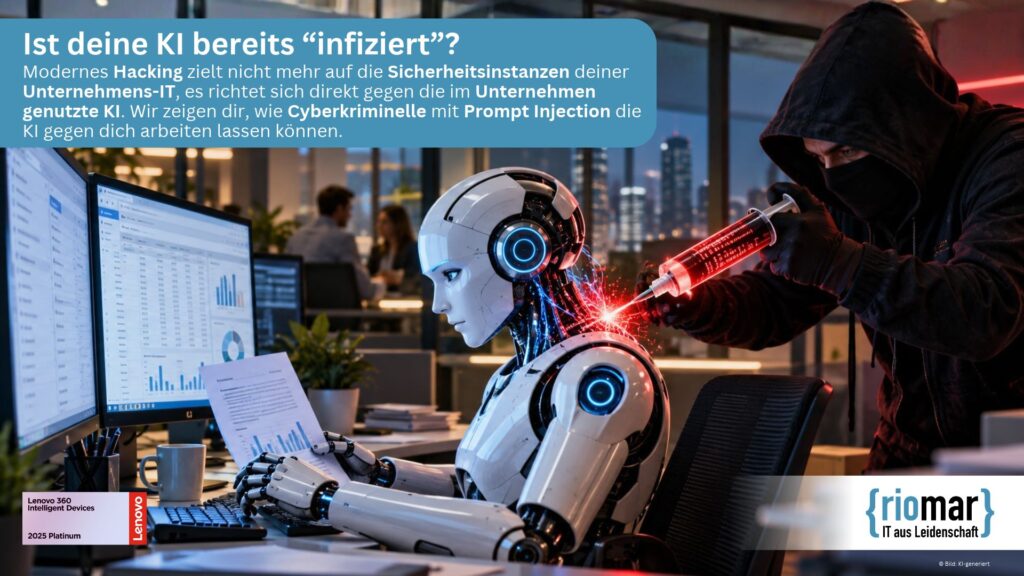
KI-Assistenten erledigen in vielen Unternehmen heute Routineaufgaben. Sie fassen Mails zusammen, durchsuchen Dokumente, beantworten Kundenanfragen oder bereiten Angebote vor. Oft lesen sie dabei Inhalte, die von außen kommen, etwa eine eingehende Mail oder ein fremdes PDF. Präpariert jedoch jemand diese Inhalte, kann er die KI zu etwas bewegen, das sie eigentlich gar nicht tun soll. Diese Angriffsmethode heißt Prompt Injection.
Der Beitrag zeigt dir, was Prompt Injection überhaupt ist, wie ein solcher Angriff abläuft, welche Risiken für dein Unternehmen entstehen und welche Schutzmaßnahmen wirklich helfen können. Außerdem erfährst du, worauf die Experten von riomar achten, wenn sie KI-Anwendungen im Rhein-Main-Gebiet absichern.

Was ist Prompt Injection?
Prompt Injection ist ein Angriff, bei dem jemand eine KI mit manipulierten Eingaben dazu bringt, ihre übergeordneten Anweisungen zu missachten oder unerwünschte Aktionen auszuführen. Eine KI arbeitet mit Anweisungen in normaler Sprache. Der Angreifer formuliert oder versteckt seine eigene Anweisung so, dass das System sie für einen legitimen Auftrag hält.
Das Problem steckt in der Technik selbst. Eine KI kann oft schlecht trennen, was eine echte Vorgabe ihres Betreibers ist und was fremder Text. In den OWASP Top 10 for LLM Applications 2025 steht Prompt Injection auf Platz eins der größten Risiken für KI-Anwendungen.¹ Eine KI kann damit zum Angriffsweg werden, selbst wenn dein übriges Netzwerk gut geschützt ist.
Wie funktioniert ein Prompt-Injection-Angriff?
Für eine Prompt Injection muss ein Angreifer in der Regel nicht in dein Netzwerk einbrechen. Je nach den Rechten der KI reicht oft schon eine einzige präparierte Eingabe. Eine klassische Software- oder Netzwerklücke braucht er dafür meist nicht, auch wenn Architektur und Einrichtung des Systems eine Rolle spielen. Der Angriff zielt auf eine Eigenschaft, die in generativen KI-Systemen angelegt ist, nämlich darauf, dass sie Anweisungen in Textform befolgen.
Wie groß der Schaden wird, hängt davon ab, was die KI darf. Ein Chatbot, der nur Fragen beantwortet, kann falsche Auskünfte geben oder Informationen verraten, auf die er Zugriff hat. Ein KI-Agent, der selbst Mails verschickt, Dokumente ablegt oder Daten in anderen Systemen ändert, kann sich unter Umständen zu ungewollten Handlungen verleiten lassen. Je mehr Rechte und Schnittstellen eine KI hat, desto größer ist das Risiko.

Du willst wissen, welche KI-Anwendungen in deinem Betrieb externe Inhalte verarbeiten und welche Rechte sie haben? Lass riomar aus Wiesbaden eine Bestandsaufnahme deiner KI-Nutzung erstellen. Fordere jetzt deine kostenlose Ersteinschätzung an.
Direkte und indirekte Prompt Injection im Vergleich
Man unterscheidet zwei Grundformen. Bei der direkten Prompt Injection tippt der Angreifer die manipulierte Anweisung selbst ein, etwa in einen Chatbot, den du nach außen geöffnet hast. Bei der indirekten Prompt Injection steckt die Anweisung in Inhalten, die deine KI ganz regulär verarbeitet, etwa in einem Dokument, einer Mail oder auf einer Website. Das BSI beschreibt diese zweite Form, bei der Befehle in harmlos wirkenden Dateien stecken und von der KI mitgelesen werden.²
Die folgende Tabelle zeigt beide Formen im Überblick.
| Merkmal | Direkte Prompt Injection | Indirekte Prompt Injection |
|---|---|---|
| Herkunft der Anweisung | Eingabe des Angreifers selbst | versteckt in verarbeiteten Inhalten |
| Typischer Weg | offener Chatbot oder KI-Dienst | Dokument, Mail oder Website |
| Auslösung | der Angreifer interagiert selbst mit der KI | ein beliebiger Inhalt löst den Angriff aus |
| Besonders kritisch bei | nach außen offenen Diensten | Assistenten mit Zugriff auf Firmendaten |
Für KMU kann insbesondere die indirekte Prompt Injection relevant sein, weil manipulierte Inhalte über alltägliche Quellen wie E-Mails, Dokumente oder Webseiten in KI-gestützte Prozesse gelangen können. Der Angreifer muss dir nur eine präparierte Datei zuspielen. Verarbeitet deine KI sie dann ungeprüft, kann sie die versteckte Anweisung übernehmen.
Welche Risiken entstehen für Unternehmen?
Was bei einem Angriff passieren kann, hängt von den Zugriffsmöglichkeiten und Funktionen der KI ab. Meistens geht es um Daten. Eine manipulierte KI kann dazu gebracht werden, vertrauliche Informationen preiszugeben, auf die sie zugreifen darf, etwa Kundendaten, interne Notizen oder Teile ihrer eigenen Vorgaben. Die OWASP führt die Offenlegung sensibler Informationen ausdrücklich als mögliche Folge auf.¹
Heikel wird es auch, wenn die KI selbst handeln darf. Dann verschickt sie unter Umständen Nachrichten, die niemand beauftragt hat, oder ändert Einträge in einem System. Eine dritte Gefahr sind verfälschte Ergebnisse. Beeinflusst eine Prompt Injection unbemerkt eine Zusammenfassung, können wichtige Geschäftsentscheidungen womöglich auf falschen Angaben beruhen.
Die Folgen reichen dabei über die Technik hinaus. Fließen personenbezogene Daten ab, etwa von Kunden oder Mitarbeitern, kann eine Meldung an die Datenschutzbehörde fällig werden.³ Hinzu kommt der Schaden am Vertrauen deiner Kunden. Ein einziger erfolgreicher Angriff kann so mehr kosten, als die KI je eingespart hat.
Wie sicher sind deine Unternehmensdaten beim Einsatz von KI? riomar prüft die Zugriffsrechte deiner KI-Anwendungen und unterstützt dich dabei, mögliche Sicherheitslücken zu schließen. Jetzt Beratung anfragen!
Praxisfall, eine manipulierte Rechnung landet im Postfach
Montagmorgen im Büro. Im zentralen Postfach eines Unternehmens geht eine E-Mail mit einer vermeintlichen Lieferantenrechnung ein. Auf den ersten Blick wirkt alles normal. Eine Mitarbeiterin bittet den KI-Assistenten, die Nachricht und den angehängten Beleg zusammenzufassen und die wichtigsten Informationen herauszuarbeiten.
Was die Mitarbeiterin nicht sieht, ist eine manipulierte Anweisung für die KI, die zusätzlich im Dokument steckt. Sie soll den Assistenten dazu bringen, seinen eigentlichen Auftrag zu ignorieren und stattdessen Informationen aus anderen verfügbaren Datenquellen abzurufen oder eine unerwünschte Aktion vorzubereiten.
Ob daraus tatsächlich ein Sicherheitsvorfall entsteht, hängt vor allem davon ab, welche Möglichkeiten der KI-Assistent überhaupt besitzt. Darf er lediglich den geöffneten Inhalt lesen, bleibt sein Handlungsspielraum begrenzt. Kann er dagegen auf weitere Unternehmensdaten zugreifen, andere Systeme ansprechen oder selbstständig Nachrichten versenden, können die Auswirkungen deutlich größer sein.
Besonders kritisch wird es, wenn drei Faktoren zusammenkommen.
- Die KI verarbeitet Inhalte aus externen Quellen, beispielsweise E-Mails oder Dokumente.
- Sie besitzt Zugriff auf weitere interne Informationen.
- Sie darf eigenständig Aktionen ausführen, ohne dass ein Mensch diese vorher bestätigen muss.
Genau hier setzen wirksame Schutzmaßnahmen an. Manipulierte Inhalte zuverlässig zu erkennen, gelingt selten vollständig. Unternehmen sollten deshalb vor allem dafür sorgen, dass KI-Anwendungen nur die Daten und Berechtigungen erhalten, die sie für ihre jeweilige Aufgabe tatsächlich benötigen. Kritische Aktionen sollten zusätzlich eine menschliche Freigabe erfordern.
Neben der Frage, ob jemand die eigene KI manipulieren kann, zählt deshalb vor allem eine zweite Frage. Was könnte die KI im Fall einer erfolgreichen Manipulation überhaupt tun?
Warum Prompt Injection zusätzliche Schutzmaßnahmen erfordert
Gegen Prompt Injection hilft klassische IT-Sicherheit nur bedingt. Eine Firewall prüft den Netzwerkverkehr, ein Virenscanner sucht nach bekannter Schadsoftware. Eine versteckte Anweisung in einem harmlosen Text bemerken beide meist nicht, denn technisch gesehen passiert nichts Auffälliges. Bestimmte Muster lassen sich filtern, einen vollständigen Schutz bieten diese Werkzeuge allein aber nicht.
OWASP und BSI sind sich einig, dass sich Prompt Injection wegen der Funktionsweise von KI nicht völlig verhindern lässt.¹ ² Begrenzen lässt sie sich aber deutlich. Wer dir für eine KI hundertprozentige Sicherheit verspricht, unterschätzt dieses Grundproblem. Der richtige Ansatz ist, die KI so einzugrenzen, dass ein erfolgreicher Angriff möglichst wenig anrichtet.
Klassische IT-Sicherheit allein schützt nicht vor allen KI-Risiken. Erfahre, welche zusätzlichen Sicherheitsmaßnahmen für dein Unternehmen sinnvoll sind und wie riomar dich bei der Umsetzung unterstützt. Jetzt mehr über KI-Sicherheit erfahren!
Prompt Injection und Microsoft 365 Copilot
Auch beim Einsatz von Microsoft 365 Copilot sollte indirekte Prompt Injection im Sicherheitskonzept berücksichtigt werden. Copilot verarbeitet Informationen aus Microsoft 365 im Berechtigungskontext des jeweiligen Benutzers. Deshalb bleibt eine sauber gepflegte Rechte- und Datenstruktur entscheidend.
Ein besonderes Augenmerk sollte auf übermäßig weitreichenden Zugriffsrechten in SharePoint und OneDrive liegen. Je mehr Inhalte ein Benutzer berechtigterweise erreichen kann, desto größer ist grundsätzlich auch die Datenmenge, die in KI-gestützte Arbeitsabläufe einbezogen werden kann.
Microsoft setzt eigene Schutzmechanismen gegen schädliche Anweisungen und andere KI-spezifische Angriffe ein. Unternehmen sollten sich darauf jedoch nicht allein verlassen. Least Privilege, eine saubere Berechtigungsstruktur, kontrollierte Datenfreigaben und zusätzliche Freigabeschritte bei kritischen Aktionen bleiben wichtige Bestandteile einer sicheren KI-Nutzung.
Welche Schutzmaßnahmen helfen gegen Prompt Injection?
Vollständig verhindern lässt sich Prompt Injection nicht, sie lässt sich aber deutlich eindämmen. Diese Maßnahmen empfehlen OWASP und BSI.¹ ²
| Maßnahme | Was sie bewirkt |
|---|---|
| Rechte sparsam vergeben (Least Privilege) | begrenzt, was eine manipulierte KI überhaupt tun kann |
| Daten von Steuerungsanweisungen trennen | erschwert, dass versteckter Text als Befehl gilt |
| Menschliche Freigabe für kritische Aktionen | stoppt unbefugte Schritte vor der Ausführung |
| Ein- und Ausgaben prüfen und filtern | fängt auffällige Inhalte und Ergebnisse ab |
| Regelmäßige Angriffstests | deckt Schwachstellen vor den Angreifern auf |
Am wirksamsten sind zwei Hebel. Der erste ist die Trennung von Daten und Steuerungsanweisungen, damit versteckter Text gar nicht erst als Befehl zählt. Der zweite ist das Prinzip der kleinsten Rechte. Ein Assistent, der Mails zusammenfasst, braucht kein Recht, selbst Mails zu verschicken.
Ein relevantes Risiko entsteht durch vermeidbare Fehlkonfigurationen, etwa durch übermäßige Berechtigungen oder fehlende Freigabeschritte. Dazu gehören KI-Assistenten mit mehr Rechten als nötig, ein fehlender Freigabeschritt vor dem Versand von Nachrichten oder KI-Werkzeuge, die Mitarbeiter ohne Rücksprache mit der IT selbst in Betrieb nehmen. Auch private KI-Dienste für Firmeninhalte zählen dazu, weil dem Unternehmen dort meist die zentrale Kontrolle fehlt. Wer diese Schwachstellen behebt, schließt einen großen Teil der üblichen Lücken.
Fünf Fragen geben dir einen schnellen Überblick über deine eigene Lage.
- Welche KI-Anwendungen verarbeiten externe Inhalte wie Mails oder Dokumente?
- Auf welche internen Daten haben diese Systeme Zugriff?
- Können deine KI-Assistenten eigenständig Aktionen ausführen, etwa Mails verschicken?
- Gibt es für kritische Vorgänge eine menschliche Freigabe?
- Werden deine KI-Anwendungen regelmäßig auf Manipulationsversuche getestet?
Kannst du diese Fragen für deinen Betrieb klar beantworten, erkennst du schnell, wo die größten Lücken liegen.
5 Sofortmaßnahmen für Unternehmen
- KI-Anwendungen inventarisieren.
- Datenzugriffe und Berechtigungen prüfen.
- Aktionsrechte von reinen Leserechten trennen.
- Kritische Aktionen nur nach Freigabe ausführen.
- KI-Anwendungen regelmäßig mit definierten Tests überprüfen.

So unterstützt dich riomar bei der KI-Sicherheit
Für kleine und mittlere Unternehmen ist es häufig anspruchsvoll, KI-Sicherheit zusätzlich zum Tagesgeschäft systematisch zu organisieren. Als IT-Systemhaus mit Sitz in Wiesbaden betreut riomar Unternehmen im gesamten Rhein-Main-Gebiet, etwa in Mainz, Frankfurt und Rüsselsheim.
Die Experten von riomar arbeiten dabei nach einem festen Ablauf. Zuerst erstellen sie ein Inventar aller KI-Anwendungen in deinem Betrieb, vom Copilot bis zum Chatbot auf der Website. Für jede dieser Anwendungen halten sie fest, auf welche Daten sie zugreift und welche Aktionen sie auslösen kann. Je nach eingesetzter KI-Lösung prüft riomar gemeinsam mit dir Berechtigungen, Datenzugriffe und mögliche Aktionsrechte. Wo technisch und organisatorisch sinnvoll, können zusätzliche Freigabeschritte vorgesehen und KI-Anwendungen gezielt auf typische Manipulationsversuche getestet werden. Zum Schluss schult riomar dein Team und hält die Regeln in einer kurzen KI-Richtlinie fest.
Dein nächster Schritt
Mit jeder zusätzlichen KI-Anwendung können neue Angriffsmöglichkeiten durch Prompt Injection entstehen. Das Risiko lässt sich jedoch wirksam begrenzen. Wer seiner KI knappe Rechte gibt, Daten von Anweisungen trennt, kritische Aktionen freigeben lässt und sein Team aktiv in diese Abläufe einbindet, nimmt Angreifern oft schon frühzeitig die wichtigsten Hebel. Für Unternehmen im Rhein-Main-Gebiet lässt sich dieser Schutz mit den KI-Experten von riomar aus Wiesbaden planbar aufbauen, auch ohne eigenes Sicherheitsteam.
Du willst deinen KI-Einsatz von Anfang an absichern? Lass dich von den Experten von riomar beraten und vereinbare jetzt ein unverbindliches Erstgespräch zur KI-Sicherheit in deinem Unternehmen.
Hinweis. Dieser Beitrag dient der allgemeinen Information zur IT- und KI-Sicherheit und stellt keine Rechtsberatung dar. Ob im konkreten Fall Melde- oder Benachrichtigungspflichten bestehen, ist anhand des jeweiligen Sachverhalts zu prüfen.
Häufige Fragen zu KI-Sicherheit im Unternehmen
Kann jemand unsere KI im Unternehmen heimlich manipulieren?
Ja, über eine Methode namens Prompt Injection, also untergeschobene Anweisungen in Texten, die die KI verarbeitet. Mit sparsamen Rechten und menschlichen Freigaben lässt sich das Risiko begrenzen.
Ist es gefährlich, wenn unsere KI eingehende Mails und Dokumente automatisch liest?
Das kann es sein, denn in einem Dokument kann eine versteckte Anweisung stecken. Fachleute nennen das Prompt Injection, eine klare Rechtevergabe senkt die Gefahr.
Kann eine KI dazu gebracht werden, vertrauliche Firmendaten herauszugeben?
Ja, wenn ein Angreifer sie mit einer Prompt Injection manipuliert, also mit versteckten Befehlen in Inhalten. Entscheidend ist, auf welche Daten die KI überhaupt zugreifen darf.
Reicht unser Virenschutz aus, um KI-Anwendungen abzusichern?
Nur bedingt, denn gegen Prompt Injection, also manipulierte Eingaben an die KI, hilft ein Virenscanner kaum. Nötig sind zusätzlich eingeschränkte Rechte und menschliche Freigaben.
Kann unser KI-Assistent von selbst Mails verschicken, die niemand beauftragt hat?
Das ist möglich, wenn er Versandrechte hat und über eine Prompt Injection manipuliert wird. Eine Freigabe vor dem Versand kann solche unbefugten Aktionen stoppen.
Schützt Microsoft 365 Copilot automatisch vor manipulierten Inhalten?
Microsoft setzt eigene Schutzmechanismen ein, allein verlassen solltest du dich darauf aber nicht. Gegen Prompt Injection helfen zusätzlich knappe Rechte in SharePoint und OneDrive sowie Freigaben bei kritischen Aktionen.
Woran erkenne ich, dass unsere KI beeinflusst wurde?
Oft an unerwarteten Aktionen oder seltsamen Ausgaben. Weil eine Prompt Injection unbemerkt bleiben kann, helfen regelmäßige Tests und eine Prüfung der Ergebnisse.
Sind kleine Unternehmen für Angriffe auf ihre KI überhaupt interessant?
Ja, denn eine Prompt Injection ist günstig und braucht wenig technisches Wissen. Größe allein schützt deshalb nicht, entscheidend ist, wie gut die KI-Nutzung abgesichert ist.
Was kostet es uns, wenn ein Angriff auf unsere KI erfolgreich ist?
Das hängt vom Ausmaß des Schadens ab, der von einem Datenabfluss bis zu einer möglichen Meldepflicht bei der Datenschutzbehörde reichen kann. Eine erfolgreiche Prompt Injection kann teurer werden als die Technik, die sie ermöglicht hat.
Wir kennen uns mit KI-Sicherheit nicht aus. Wer hilft unserem Betrieb, die KI abzusichern?
Ein erfahrener Partner. riomar aus Wiesbaden prüft gemeinsam mit dir Berechtigungen und Datenzugriffe deiner KI-Anwendungen und hilft dir, das Risiko durch Prompt Injection zu begrenzen.