Ein Malerbetrieb aus Mainz bekommt an einem ganz normalen Donnerstag eine vermeintlich vertraute Rechnung von einem langjährigen Lieferanten und zahlt sie wie immer. Niemand bemerkt, dass die Bankverbindung auf der Rechnung manipuliert wurde. Drei Wochen später ruft der echte Lieferant an und fragt nach seinem Geld. Der eigentliche Anfang dieser Geschichte liegt aber viel weiter zurück. Monate zuvor war das Passwort einer Mitarbeiterin bei einem gehackten Onlineshop abgegriffen worden und lag seitdem im Darknet zum Verkauf. Bemerkt hat es niemand, bis es zu spät war.
Doch wie kann man sich gegen diese Art des Datendiebstahls schützen? An dieser Stelle setzt das Dark Web Monitoring an. Es durchsucht laufend jene dunklen Ecken des Netzes, die in keiner Trefferliste einer Suchmaschine auftauchen, um sofort Alarm zu schlagen, sobald dort Zugangsdaten aus deinem Unternehmen landen.
In diesem Beitrag erfährst du, wie deine Daten überhaupt ins Darknet geraten, warum gerade kleine und mittlere Betriebe im Rhein-Main-Gebiet ein beliebtes Ziel sind und wie dir Dark Web Monitoring einen echten Vorsprung verschaffen kann, bevor aus einem Leak ein kapitaler Schaden wird.
Was im Darknet mit deinen Firmendaten passiert
Für viele Unternehmer ist das Darknet eine diffuse Welt, die sie vor allem aus Krimiserien kennen. In Wahrheit ist es schlicht ein Teil des Internets, den man nur mit spezieller Software erreicht und den keine Suchmaschine indexiert. Dort haben sich über Jahre professionelle Handelsplätze gebildet, auf denen gestohlene Daten wie Ware gehandelt werden. Zugangsdaten, Kreditkartennummern, komplette Kundendatenbanken. Alles hat seinen Preis und so gut wie alles ist zu haben.
Gehandelt wird zu erstaunlich niedrigen Preisen. Ein Satz Zugangsdaten kostet oft weniger als ein Mittagessen, ganze Datenbanken wechseln für wenige Hundert Euro den Besitzer. Was für Kriminelle ein Geschäft mit kalkulierbarem Risiko ist, kann für dich schnell gefährlich werden, weil jeder dieser Datensätze zum Einstiegspunkt in dein Unternehmen werden kann. Dark Web Monitoring hilft dir, solche Risiken zu erkennen, bevor jemand sie ausnutzt.
Vom Datenleck zum Marktplatz
Der Weg deiner Daten dorthin ist meist völlig unspektakulär. Ein Onlinedienst, bei dem sich ein Mitarbeiter mit seiner geschäftlichen Mailadresse registriert hat, wird gehackt. Die Angreifer greifen die gesamte Nutzerdatenbank ab und stellen sie ins Darknet. Wenn dein Mitarbeiter für diesen Dienst dasselbe Passwort verwendet wie für das Firmenpostfach, halten Kriminelle jetzt den Schlüssel zu deinem Unternehmen in der Hand. Wie groß dieses Problem ist, zeigt der HPI Identity Leak Checker des Hasso-Plattner-Instituts. Die Datenbank enthält, Stand 2026, über acht Milliarden gestohlene Identitätsdaten.¹ Die Wahrscheinlichkeit ist hoch, dass auch geschäftliche E-Mail-Adressen aus deinem Unternehmen betroffen sind.
Für einen Handwerksbetrieb in Wiesbaden oder eine Kanzlei in Frankfurt klingt das erst einmal wie ein Problem in weiter Ferne. Der entscheidende Punkt liegt darin, dass der Ursprung des Lecks oft gar nichts mit deiner eigenen IT zu tun hat. Ein geknackter Newsletter-Dienst, ein Reiseportal oder ein alter Webshop reichen schon aus. Dark Web Monitoring ist eine praktikable Methode, um frühzeitig zu erfahren, dass solche Daten im Umlauf sind.
Warum du von diesen Datenlecks oft nichts mitbekommst
Ein klassischer Cyberangriff ist schnell zu erkennen. Systeme fallen aus, Dateien werden verschlüsselt, das Telefon steht nicht mehr still. Ein echtes Datenleck macht sich jedoch vollkommen anders bemerkbar. Deine gestohlenen Zugangsdaten liegen still im Darknet, manchmal monatelang, bevor jemand sie benutzt. In dieser Zeit merkst du davon nichts. Diese Ruhe ist gefährlich, weil sie dir das Gefühl gibt, alles sei in Ordnung. Dark Web Monitoring bricht diese trügerische Stille, indem es dich informiert, sobald deine Daten irgendwo auftauchen. Das ursprüngliche Datenleck lässt sich zu diesem Zeitpunkt leider nicht mehr verhindern. Eine schnelle Reaktion wird deswegen jetzt zu deinem größten Vorteil.

In einem kostenlosen 30-Minuten-Sicherheitscheck prüfen wir gemeinsam, ob bereits Unternehmensdaten im Darknet gefunden wurden und welche Schutzmaßnahmen für deinen Betrieb sinnvoll sind. Sichere dir jetzt deinen Termin.
Warum gerade der Mittelstand in der Region Wiesbaden ein lohnendes Ziel ist
Es hält sich hartnäckig die Vorstellung, dass Cyberkriminelle es nur auf größere Konzerne abgesehen haben. Die Realität sieht jedoch ganz anders aus, wie die Zahlen deutlich zeigen. Laut der Bitkom-Studie Wirtschaftsschutz 2025 waren 87 Prozent der Unternehmen in den vergangenen zwölf Monaten von Datendiebstahl, Spionage oder Sabotage betroffen. Der jährliche Schaden für die deutsche Wirtschaft liegt bei rund 289 Milliarden Euro.² Der Mittelstand steckt mittendrin.
Der Irrglaube vom zu kleinen Betrieb
Angreifer arbeiten heute automatisiert. Sie durchsuchen geleakte Datenberge nach brauchbaren Zugängen und testen diese massenhaft gegen bekannte Dienste. Ob dahinter ein Weltkonzern steht oder ein Kleinbetrieb aus Rüsselsheim, spielt für die Bots keine Rolle. Für den Angreifer zählt allein, ob ein Zugang funktioniert. Kleine und mittlere Unternehmen sind dabei oft die leichtere Beute, weil ihnen ein eigenes Sicherheitsteam fehlt und niemand die Bedrohungslage im Blick hat. Das Bundeskriminalamt zählt Deutschland weiterhin zu den wichtigsten Angriffszielen im Cyberraum und registrierte für das Jahr 2025 rund 335.000 Cybercrime-Fälle.³ Dark Web Monitoring gibt gerade diesen Betrieben ein Werkzeug an die Hand, das sonst nur große Sicherheitsabteilungen haben.
Was ein einziges geleaktes Passwort auslösen kann
Stell dir die Ereigniskette einmal aus Sicht eines Angreifers vor. Er findet die Zugangsdaten deiner Buchhalterin in einem Leak. Damit kommt er vielleicht schon ins Postfach. Dort liest er mit und versteht, wie bei euch Rechnungen und Zahlungen ablaufen. Im richtigen Moment verschickt er über das kompromittierte Konto eine glaubwürdige Mail an die Bank oder einen Kollegen.
So wird aus einem einzigen geleakten Passwort ein Schaden, der euch über Wochen beschäftigen kann. Diese Kette lässt sich aber schon früh unterbrechen, denn Dark Web Monitoring erkennt den geleakten Zugang, sodass ihr das Passwort ändern könnt, lange bevor es jemand ausprobiert. Für eine Arztpraxis oder ein Steuerbüro in der Region, das mit hochsensiblen Daten arbeitet, ist dieser Vorsprung dann tatsächlich bares Geld wert.
Du möchtest deine Patienten- oder Mandantendaten optimal gegen Cyberkriminelle schützen? Lass uns gemeinsam einen Blick auf deine aktuelle IT-Sicherheitsstrategie werfen.
Praxisbeispiel aus der Region Frankfurt
Ein mittelständischer Dienstleister aus Frankfurt stellte im Rahmen eines Dark Web Monitorings fest, dass mehrere geschäftliche E-Mail-Adressen von Mitarbeitenden in einer Sammlung kompromittierter Zugangsdaten auftauchten. Die betroffenen Passwörter stammten aus einem älteren Datenleck bei einem externen Online-Dienst, ohne dass die eigene IT je angegriffen worden war. Da einige Mitarbeitende dasselbe Passwort auch für geschäftliche Konten verwendet hatten, bestand die Gefahr eines unbefugten Zugriffs auf Unternehmensdienste. Durch die frühzeitige Warnung konnten die Passwörter zurückgesetzt und zusätzliche Schutzmaßnahmen wie die Multi-Faktor-Authentifizierung eingeführt werden. Der Vorfall zeigte, dass Datenlecks häufig außerhalb des eigenen Unternehmens entstehen und dennoch ein erhebliches Sicherheitsrisiko darstellen können.
Was hinter Dark Web Monitoring steckt
Der Begriff klingt technischer, als die Sache eigentlich ist. Dahinter steckt im Prinzip eine dauerhafte Beobachtung der Bereiche des Internets, die schwer zugänglich sind. Dark Web Monitoring durchsucht laufend Handelsplätze, Foren und Datensammlungen im Darknet nach Informationen, die zu deinem Unternehmen gehören. Findet sich ein Treffer, bekommst du eine Warnung mit dem Hinweis, welche Daten betroffen sind und woher sie stammen.
Das ist die Idee hinter dieser Form der Überwachung
Zuerst hinterlegst du die Merkmale, die überwacht werden sollen. Das sind vor allem deine Firmendomains, also die Adressen hinter dem @-Zeichen in deinen Mailadressen. Dark Web Monitoring prüft dann die geschäftlichen Mailadressen deines Unternehmens gegen bekannte Leaks und laufend neu auftauchende Datensätze. Manche Systeme überwachen zusätzlich Kreditkartendaten, Bankverbindungen oder Namen von Führungskräften. Der Aufwand für dich bleibt gering, weil die eigentliche Arbeit im Hintergrund läuft. Am Ende bekommst du genau das, worauf es ankommt, nämlich eine klare Meldung im Ernstfall.
Was überwacht wird und was nicht
Ehrlich gesagt kann Dark Web Monitoring nicht das komplette Darknet in Echtzeit durchleuchten, dafür ist dieser Raum einfach zu groß und zu dynamisch. Möglich ist aber die systematische Auswertung großer Datensammlungen aus bekannten Leaks sowie relevanter Marktplätze und Foren. Genau in diesen Quellen landen viele der Zugangsdaten, die für Unternehmen gefährlich werden können.
Was passiert, wenn der Darknet-Scan anschlägt?
Die entscheidende Frage für dich als Unternehmer ist, was in dem Moment passiert, wenn eine Warnung aus dem Dark Web Monitoring hereinkommt. Eine Meldung, die niemand liest oder versteht, hilft dir wenig. Deshalb lohnt sich ein Blick darauf, wie aus einem Fund eine sinnvolle Handlung wird.
Von der Warnung zur Reaktion
Ein gutes Dark Web Monitoring liefert mehr als die nackte Information, dass etwas gefunden wurde. Es sagt dir, welche Mailadresse betroffen ist, aus welchem Leck der Datensatz stammt und welche Art von Daten offenliegt. Auf dieser Grundlage lässt sich entscheiden, wie dringend die Sache ist. Ein zehn Jahre altes Passwort eines längst ausgeschiedenen Mitarbeiters ist etwas anderes als der aktuelle Zugang deiner Geschäftsführung. Diese Einordnung nimmt dir viel Unruhe, weil du nicht bei jeder Meldung in Panik verfallen musst. Du handelst also nur gezielt dort, wo es wirklich wichtig ist.
Sofortmaßnahmen bei einem Treffer
Kommt eine Warnung zu einem aktiven Zugang, zählt jede Stunde. Zuerst muss das betroffene Passwort überall dort geändert werden, wo es verwendet wurde. Danach sollte geprüft werden, ob für den Zugang bereits eine Zwei-Faktor-Authentifizierung aktiv ist, die einen Angriff mit dem gestohlenen Passwort erheblich erschwert. Anschließend lohnt sich ein Blick ins Postfach und in die Protokolle, um ungewöhnliche Anmeldungen aufzuspüren. Für viele Betriebe im Rhein-Main-Gebiet ist dieser Ablauf die eigentliche Hürde, weil im Tagesgeschäft die Zeit und das Wissen fehlen. Entscheidend ist deshalb, dass auf die Warnung schnell die richtigen Maßnahmen folgen.
Nutzt du in deinem Unternehmen bereits die Zwei-Faktor-Authentifizierung, um dich vor Hackern zu schützen? Wir finden in einem kostenlosen Erstcheck heraus, wie es um die Sicherheit deiner Accounts bestellt ist.
Dark Web Monitoring als Teil eines größeren Schutzkonzepts
So nützlich Dark Web Monitoring ist, es bleibt ein Baustein und keine Rundumsorglosgarantie. Wer glaubt, mit einem einzigen Werkzeug alle Risiken abdecken zu können, macht sich etwas vor. Der eigentliche Gewinn entsteht im Zusammenspiel mit den Maßnahmen, die einen Missbrauch von vornherein erschweren.
Zusammenspiel mit Passwortmanagement und MFA
Der häufigste Grund, warum ein einzelnes Leck gefährlich wird, ist die Mehrfachnutzung von Passwörtern. Verwendet jeder im Betrieb für jeden Dienst ein eigenes, starkes Passwort, verliert ein geleakter Zugang seinen Schrecken. Ein Passwortmanager macht das im Alltag überhaupt erst praktikabel. Kommt eine starke Zwei-Faktor-Authentifizierung dazu, reicht ein gestohlenes Passwort allein in vielen Fällen nicht mehr für einen erfolgreichen Zugriff aus. Dark Web Monitoring wirkt in diesem Gefüge als eine Art Frühwarnsystem, das dir zeigt, wo du sofort handeln solltest. Diese Maßnahmen greifen ineinander und ergeben zusammen einen Schutz, den keine von ihnen allein leisten würde.
Grenzen, die du beim Dark Web Monitoring kennen solltest
Weil zu einer professionellen Beratung bei riomar immer Ehrlichkeit gehört, gibt es auch bei diesem Thema ein großes „Aber“. Dark Web Monitoring findet nur das, was bereits geleakt und in den überwachten Quellen sichtbar ist. Ein Datensatz, der unter Kriminellen persönlich weitergereicht wird und nie in einer beobachteten Quelle auftaucht, bleibt möglicherweise vollkommen verborgen. Auch den Datendiebstahl selbst verhindert Dark Web Monitoring nicht. Es verschafft dir aber die Chance, auf einen Fund schneller zu reagieren, bevor die gestohlenen Daten für einen Angriff genutzt werden können. Deshalb sollte Dark Web Monitoring immer mit Präventionsmaßnahmen verbunden werden. Wer beides kombiniert, macht aus einer Warnung einen verlässlichen Schutz.
Woran du ein gutes Dark Web Monitoring erkennst
Der Markt für dieses Thema ist unübersichtlich geworden, weil sich die Angebote in Qualität und Nutzen stark unterscheiden. Entscheidend ist weniger eine bunte Oberfläche als die Frage, ob dir die Lösung im Ernstfall wirklich weiterhilft. Für einen Betrieb im Rhein-Main-Gebiet zählt am Ende nur das, was bei einem echten Treffer praktisch passiert.
Verständliche Meldungen statt Technikkauderwelsch
Eine Warnung nützt dir nur, wenn du sie auch verstehst. Die Meldung sollte den technischen Fund in klare Worte übersetzen. Sie muss dir sagen, welcher Zugang betroffen ist, wie ernst die Lage einzuschätzen ist und welcher Schritt als Nächstes ansteht. Berichte voller Fachbegriffe, die im Betrieb niemand deuten kann, geben dir ein falsches Gefühl von Sicherheit. Gerade für Unternehmen ohne eigene IT-Abteilung ist die Verständlichkeit der Meldungen ein entscheidendes Kriterium. Deswegen achten die IT-Experten bei riomar immer darauf, dir die Funde im Dark Web so darzustellen, dass du sie auch wirklich verstehen kannst.
Betreuung, die über die reine Warnung hinausgeht
Ein reines Werkzeug meldet und verstummt danach wieder. Genau hier macht die Betreuung durch die Experten von riomar den entscheidenden Unterschied. Taucht eine ernste Warnung auf, bekommst du mehr als eine technische Meldung, mit der du anschließend allein dastehst. Wir prüfen den Fund, ordnen das Risiko für deinen Betrieb ein und zeigen dir, was jetzt konkret zu tun ist. Wenn nötig, kümmern wir uns gemeinsam mit dir um die nächsten Schritte, bevor aus einem gefundenen Zugang ein echtes Sicherheitsproblem wird.
Gerade für Unternehmen ohne eigene IT-Abteilung bedeutet das, dass du dich weder selbst durch technische Details kämpfen noch im Ernstfall herausfinden musst, wer sich darum kümmern kann. Mit riomar hast du einen festen IT-Partner an deiner Seite, der dein Unternehmen und deine Systeme kennt und bei einem Treffer direkt handeln kann. So wird aus der automatischen Warnmeldung ein fester Bestandteil einer professionellen IT-Betreuung, auf die du dich im Ernstfall verlassen kannst.
Der Ampel-Selbstcheck – Wie gut sind deine Unternehmenszugänge geschützt?
Bevor die Überwachung überhaupt ins Spiel kommt, lohnt sich ein kurzer Selbstcheck. Beantworte die folgenden fünf Fragen mit Ja oder Nein. Zähl anschließend, wie oft du mit Nein geantwortet hast. Die Ampel gibt dir eine erste Einschätzung, ob Handlungsbedarf besteht.
- Nutzen deine Mitarbeitenden für geschäftliche Konten eigene, starke Passwörter?
- Ist für wichtige Zugänge eine Zwei-Faktor-Authentifizierung aktiviert?
- Werden nicht mehr benötigte Konten ehemaliger Mitarbeitender zeitnah deaktiviert?
- Werden deine geschäftlichen E-Mail-Adressen oder Domains auf bekannte Datenlecks überwacht?
- Gibt es einen klaren Ablauf, falls Zugangsdaten deines Unternehmens im Dark Web auftauchen?
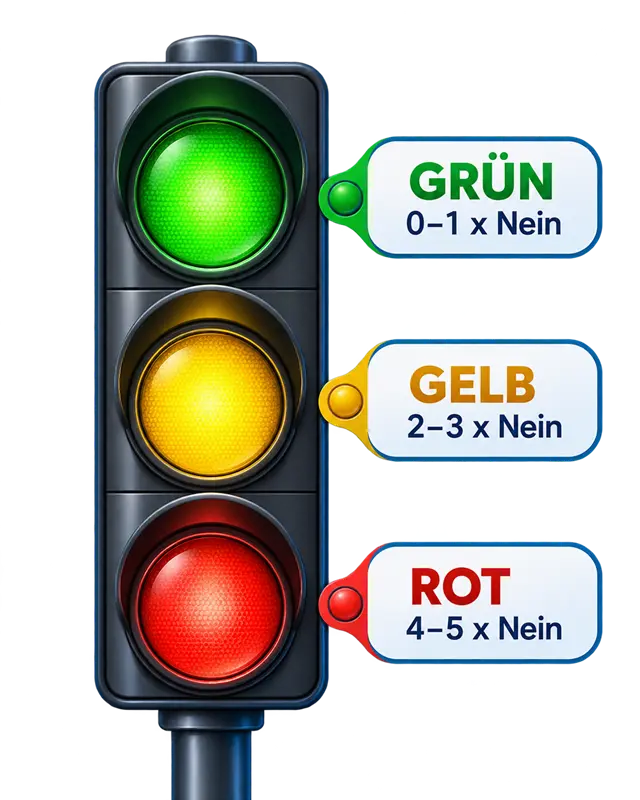
Deine Auswertung
🟢 Grün bei 0 bis 1 x Nein. Deine Zugänge sind bereits gut abgesichert. Einzelne Punkte kannst du dennoch prüfen und weiter verbessern.
🟡 Gelb bei 2 bis 3 x Nein. Es gibt Bereiche, bei denen sich ein genauerer Blick lohnt. Fehlende Schutzmaßnahmen können dazu führen, dass gestohlene Zugangsdaten lange unbemerkt bleiben.
🔴 Rot bei 4 bis 5 x Nein. Bei deinen Unternehmenszugängen besteht erhöhter Handlungsbedarf. Besonders wichtig ist, Risiken frühzeitig zu erkennen und klare Abläufe für den Ernstfall festzulegen.
Du bist unsicher, wie du dein Ergebnis einordnen sollst? riomar unterstützt dich dabei, mögliche Schwachstellen zu erkennen und sinnvolle nächste Schritte festzulegen.
Warum Unternehmen im Rhein-Main-Gebiet Dark Web Monitoring durch riomar nutzen
Viele Lösungen für Dark Web Monitoring liefern lediglich automatische Warnmeldungen. Das eigentliche Problem beginnt aber oft erst nach dem Fund. Dann muss bewertet werden, wie kritisch das Datenleck ist und welche Maßnahmen jetzt notwendig sind. Genau hier setzen die IT-Experten von riomar an. Wir überwachen die Unternehmensdaten unserer Kunden im Rhein-Main-Gebiet, ordnen die Ergebnisse gemeinsam mit ihnen ein und helfen bei der Umsetzung geeigneter Schutzmaßnahmen.
Klare Entscheidungshilfe für kleine und mittlere Betriebe
Für viele kleine und mittlere Unternehmen fehlt im Alltag die Zeit, sich intensiv mit Themen wie Datenlecks, Zugangsmanagement oder Cyberangriffen zu beschäftigen. Statt komplexer Fachbegriffe und unverständlicher Sicherheitsmeldungen erhalten unsere Kunden klare Informationen darüber, ob tatsächlich Handlungsbedarf besteht und welche nächsten Schritte sinnvoll sind. Dadurch wird aus einer technischen Warnung eine konkrete Entscheidungshilfe für den Betrieb.
Als regionales IT-Systemhaus kennen wir die Anforderungen von Handwerksbetrieben, Kanzleien, Arztpraxen und mittelständischen Unternehmen in Wiesbaden, Mainz, Frankfurt und der gesamten Rhein-Main-Region. Dark Web Monitoring gehört für uns deshalb immer zu einem ganzheitlichen Sicherheitskonzept, das Unternehmen langfristig schützt und im Ernstfall schnell handlungsfähig macht.
So unterstützt dich riomar aus Wiesbaden
Für die meisten kleinen und mittleren Betriebe ist die Antwort auf diese Herausforderung unbequem, weil im eigenen Team schlicht die Kapazität fehlt. Diese Lücke schließen wir. Als IT-Systemhaus aus Wiesbaden betreuen wir Unternehmen in der gesamten Region Rhein-Main von Wiesbaden über Mainz bis Frankfurt und Rüsselsheim. Dabei richten wir Dark Web Monitoring so ein, dass es genau zu deinem Betrieb passt.
Dein Einstieg ins Dark Web Monitoring
Wie läuft so ein Monitoring genau ab? Die IT-Experten von riomar hinterlegen deine Domains und relevanten Konten in speziellen, hochprofessionellen Tools, überwachen sie damit dauerhaft und melden sich bei dir, sobald etwas Auffälliges auftaucht. Bei einem Treffer bleibt unser Service jedoch nicht bei der reinen Warnung stehen. Wir ordnen den Fund für dich ein, bewerten seine Dringlichkeit und leiten gemeinsam mit dir die nötigen Schritte ein.
Unsere Services werden in einem zertifizierten Informationssicherheits-Managementsystem (ISMS) gemäß ISO/IEC 27001 betrieben und wir verbinden Dark Web Monitoring auf Wunsch mit Passwortmanagement, Zwei-Faktor-Authentifizierung und dem laufenden Schutz deiner Systeme. Im Managed-Service-Modell übernehmen wir das komplett zu einem monatlichen Pauschalpreis. Neben transparenten Kosten hast du so auch einen festen Ansprechpartner, der deine Unternehmens-IT genau kennt. Aus einem sperrigen Thema wird damit eine Dienstleistung, die einfach im Hintergrund für dich arbeitet.
Gut möglich, dass deine Daten längst irgendwo im Darknet liegen, ohne dass du ohne Hilfe je davon erfahren würdest. Mit Dark Web Monitoring von riomar drehst du dieses Machtverhältnis um und bist neben unseren Experten der Erste, der Bescheid weiß, sobald deine Daten im Dark Web auftauchen. Gemeinsam mit den passenden Schutzmaßnahmen entsteht daraus ein Sicherheitskonzept, das dein Unternehmen zeitnah warnt und im Ernstfall handlungsfähig hält.
Sei der Erste, der Bescheid weiß, statt es als Letzter zu erfahren. Ruf riomar aus Wiesbaden an und starte dein Dark Web Monitoring!
Ich höre ständig von Datendiebstahl. Kann so etwas wirklich auch meinem kleinen Betrieb passieren?
Ja, das trifft täglich Betriebe jeder Größe. Dark Web Monitoring ist eine laufende Überwachung, die dir meldet, wenn Daten aus deinem Unternehmen in den verborgenen Teilen des Internets auftauchen.
Woher soll ich überhaupt wissen, ob Daten von uns gestohlen wurden?
Von allein merkst du das meist gar nicht. Dark Web Monitoring schlägt Alarm, sobald in den Ecken des Netzes, die du selbst nie zu sehen bekommst, etwas von euch auftaucht.
Was passiert eigentlich mit einem Passwort, wenn es einmal gestohlen wurde?
Es wird auf verborgenen Marktplätzen verkauft und immer wieder ausprobiert. Dark Web Monitoring sagt dir, dass dein Passwort dort liegt, damit du es ändern kannst, bevor jemand es nutzt.
Wir sind doch nur ein kleiner Handwerksbetrieb. Warum sollte uns überhaupt jemand angreifen?
Weil Angriffe heute automatisch laufen und jeden treffen, egal wie klein. Dark Web Monitoring gibt auch kleinen Betrieben eine Frühwarnung, die sonst nur große Konzerne haben.
Mein Mitarbeiter nutzt dasselbe Passwort privat und im Job. Ist das ein Problem?
Ja, das ist eine der größten Gefahren überhaupt. Wird das Passwort irgendwo gestohlen, steht auch dein Firmenkonto offen. Dark Web Monitoring warnt dich, bevor daraus ein Schaden wird.
Kann ich gestohlene Daten irgendwie wieder aus dem Internet holen?
Nein, einmal draußen bleiben sie draußen. Dark Web Monitoring sorgt aber dafür, dass du früh Bescheid weißt und die betroffenen Zugänge rechtzeitig sperren kannst.
Muss ich für mehr Sicherheit gleich viel Geld in neue Technik stecken?
Nicht unbedingt. Dark Web Monitoring läuft komplett im Hintergrund und braucht keine teure neue Technik, nur deine Mailadressen und Firmendomains.
Reicht ein gutes Antivirenprogramm nicht aus?
Das schützt deine Geräte, sieht aber nicht, was draußen über euch kursiert. Dark Web Monitoring ergänzt deinen Schutz um diesen blinden Fleck.
Was tue ich, wenn ich erfahre, dass Zugangsdaten von uns gestohlen wurden?
Dann zählt schnelles Handeln, vor allem das Ändern der betroffenen Passwörter. Dark Web Monitoring erklärt dir einen solchen Fund in klaren Worten und sagt dir, wie dringend er ist.
Ich habe niemanden im Haus, der sich mit IT-Sicherheit auskennt. Was nun?
Dann übernimmt das ein Partner für dich. riomar richtet das Dark Web Monitoring ein und meldet sich bei dir, sobald wirklich etwas zu tun ist.